从勒索事件看韧性安全:联软科技洛阳分享身份、终端、数据一体化防护路径
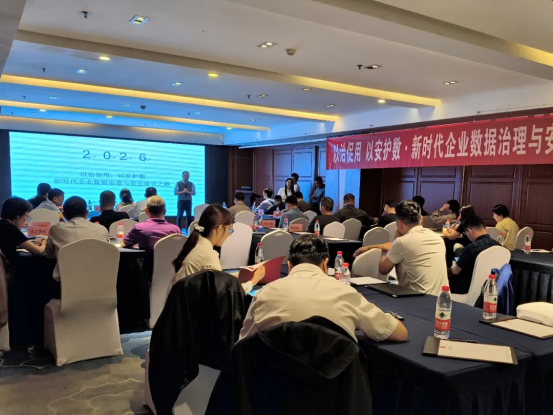
2026年9月20日下午,由洛阳企业数字化转型联盟主办、联软科技等企业协办的“以治促用,以安护数·新时代企业数字治理与安全建设之路”活动在洛阳友谊宾馆举行,26家央国企及制造业企业代表参加。联软科技以“终端一体化 · XCAD · 终端数据防泄密——从真实勒索事件出发:身份 · 终端 · 数据,三件事一次讲透”为题作主题分享,提出企业安全建设的目标不是防住所有攻击,而是保障业务连续性。
联软科技以2026年国内四起真实勒索事件为切入点,指出勒索攻击已非“中病毒”那么简单,而是业务中断、数据窃取、被迫支付赎金的三重账单,并归纳出勒索攻击的三个共同点:AD域被攻破、钓鱼攻击进入、大量数据泄露。围绕这三个共同点,联软科技逐一给出对应的产品与方案。
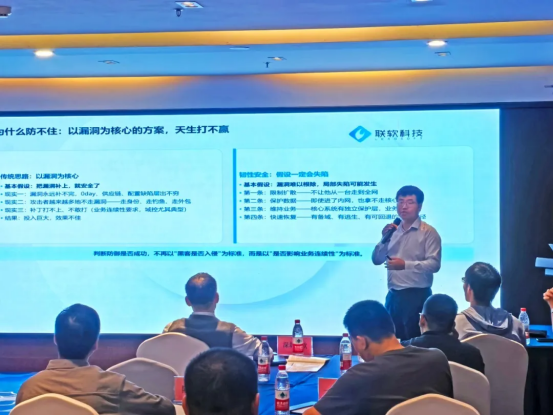
▲联软科技以“终端一体化 · XCAD · 终端数据防泄密——从真实勒索事件出发:身份 · 终端 · 数据,三件事一次讲透”为题作主题分享
针对AD域被攻破,联软安域XCAD解决终端账号的脆弱性问题。联软科技认为,管住AD是阻断勒索攻击链的关键一环。方案以“平替+增强+新增”为思路,在不脱域、不加域、可回退的前提下完整继承AD能力,部署于统信/麒麟/openEuler,通过身份安全网关、多活多中心、异构备份提升域控韧性。某汽车零部件制造企业AD域安全事件后,联软通过终端不脱域、不加域和双轨同步,约一个月内完成国产域控替换上线。
针对钓鱼攻击进入,联软软件治理与终端一体化平台解决员工随意下载软件、带毒安装包落地等问题,同时解决制造业运维平台多、终端客户端多、电脑卡顿等痛点。平台将软件治理、准入、桌管、补丁、外设、DLP、加密、EDR和杀毒等能力统一收口,一个管控中心、一个Agent、一套策略,形成从软件获取、安全入库、定向发布、授权安装到运行监控的闭环。某大型央企通过银狐专项防治与全栈信创建设,累计实现高级威胁检测451例,从“频繁发生钓鱼事件、终端可任意安装侵权软件”到全网可管可查。
针对大量数据泄露,联软防泄密方案避免黑客窃取文件和员工内部泄密事件,通过分区分域、核心数据加密、安渡NXG跨网受控交换和瞰微异常流量分析,实现从终端到网络出口的持续监测与管控;安渡NXG在安全的前提下让数据流转并产生业务价值。某大型高科技制造企业用户规模超1万人,选择联软XCAD推进域控平滑替换,并通过安渡NXG收口跨网数据交换,同时利用AI自动打标推进数据分类分级,整体准确率可达98.6%。
分享结束后,现场气氛热烈,与会代表聚焦数据外发通道管控与AD域平滑替换两大话题踊跃提问。联软科技就外发通道的识别、审批、审计与追溯等环节进行解答,强调应在不影响业务效率的前提下实现“可管、可控、可追溯”;针对AD域控替换,则回应了平替是否平滑、账号与组策略能否完全继承、迁移是否影响业务连续性等关切。
联软科技强调,防护的价值不应只以攻击者是否进入内网来衡量,更要看局部失陷后业务是否持续、数据是否可控、系统是否能够快速恢复。未来,联软科技将继续以业务连续性为导向,从AD域、软件入口、数据外发等最迫切的风险场景切入,推动安全能力与企业数字治理深度融合。